Права MCP-сервера: как агент получает доступ сотрудника, который им управляет
Агент через MCP-сервер должен видеть в 1С и CRM только то, что доступно его сотруднику. Как передать права: ключ сотрудника, правила, фильтр в базе
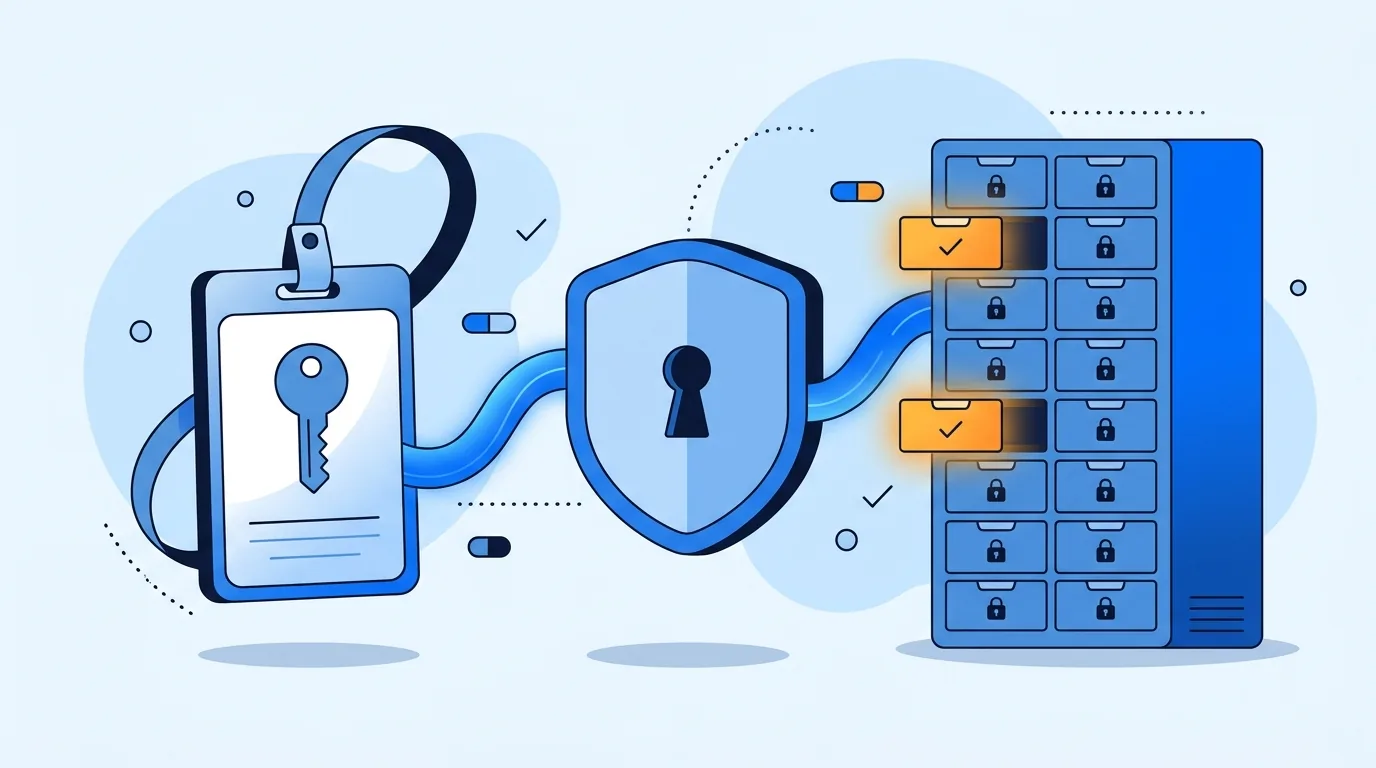
MCP-сервер должен выполнять запросы агента с правами того сотрудника, который с этим агентом работает, и не шире. Для этого сервер получает от чата ключ доступа сотрудника, по нему понимает, кто спрашивает, и передаёт эту личность дальше, до 1С или CRM. Права применяют тремя способами: сервер ходит в систему по ключу сотрудника, сверяет каждый запрос с модулем правил или база сама отдаёт только разрешённые строки. Часть этой работы берут на себя готовые MCP-шлюзы, которые встают между агентом и серверами. Ниже разбираем, как устроен каждый способ, какие есть шлюзы и что проверить при создании MCP-сервера.
Этот слой часто пропускают. Сначала решают, какие инструменты дать агенту и как подключиться к API, и сервер подключают к системе под одной служебной учёткой с полным доступом. Тогда через агента любой сотрудник получает права этой учётки: если в CRM у отдела 340 сделок, а менеджер ведёт 27, через агента он увидит все 340.
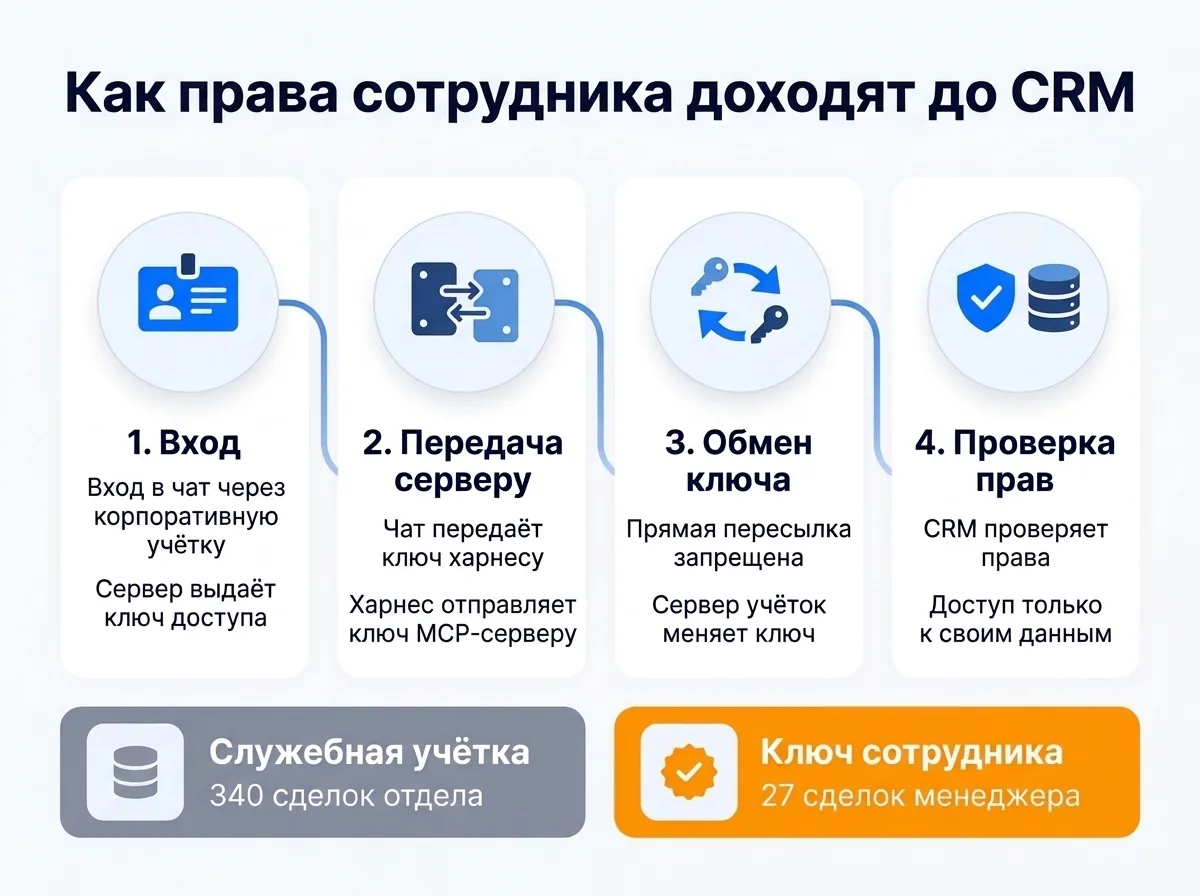
Как личность сотрудника доходит до данных
Цепочка состоит из четырёх шагов.
- Вход. Сотрудник входит в чат через корпоративную учётку, например через Keycloak. Сервер учёток выдаёт ключ доступа, в котором записано, кто это и в какие группы входит. Сами учётки и роли в крупных компаниях ведёт система управления учётными записями, в России это, например, Avanpost IDM: она заводит учётку при найме, выдаёт роли и блокирует при увольнении.
- Передача серверу. Чат передаёт ключ харнесу, программе, которая запускает агента и вызывает инструменты, а харнес отправляет его MCP-серверу вместе с вызовом. Для серверов, к которым подключаются по сети, спецификация MCP описывает этот вход через OAuth 2.1. Сервер принимает только ключи, выданные именно ему.
- Обмен ключа. Пересылать полученный ключ в другие системы спецификация MCP запрещает. Сервер предъявляет ключ сотрудника серверу учёток и получает новый, выданный конкретной системе от имени того же человека.
- Проверка прав. Система, модуль правил или база данных решает, что этому сотруднику можно, и отдаёт только это.
Если шаг 2 пропущен, сервер не знает, кто спрашивает, и права сотрудника применить нечем. Это и есть случай служебной учётки.
Три способа применить права
Способы можно совмещать: ключ сотрудника сообщает серверу, кто спрашивает, а проверка правил и фильтр в базе решают, что ему можно.
| Способ | Как работает | Когда подходит | Чем делают |
|---|---|---|---|
| Ключ доступа сотрудника | сервер ходит в систему под учёткой того, кто спрашивает | у системы есть вход через OAuth или свои учётки на каждого | Keycloak, Microsoft Entra ID, OAuth Битрикс24 |
| Проверка правил посередине | перед каждым вызовом сервер спрашивает модуль правил, можно ли этому сотруднику это действие | права сложные, данные из нескольких систем | Open Policy Agent, OpenFGA |
| Фильтр на стороне данных | база сама отдаёт только разрешённые строки | своя база данных или поиск по документам | защита строк в PostgreSQL, ограничение на уровне записей в 1С, фильтр по меткам в Qdrant |
Ключ доступа сотрудника
Сервер ходит в CRM или 1С от имени сотрудника, и система применяет права, которые в ней уже настроены. Дублировать их не нужно.
Ключ для каждой системы получают обменом по стандарту OAuth Token Exchange (RFC 8693). Его поддерживает открытый сервер учёток Keycloak, официально с версии 26.2. В Microsoft Entra ID для этого есть похожий механизм On-Behalf-Of, «от имени пользователя»: роли закреплены за сотрудником, приложение только передаёт их дальше по цепочке.
С июля 2026 года у MCP есть стабильное расширение Enterprise-Managed Authorization. Сотрудник входит в MCP-серверы через корпоративную учётку, и компания из одного места решает, к каким серверам у кого есть доступ. Какие записи человек увидит внутри сервера, расширение не решает: это остаётся за сервером и системой.
У Битрикс24 запрос через OAuth выполняется от имени сотрудника и ограничен его правами. Вебхук работает с правами того, кто его создал. Поэтому вебхук администратора в настройках MCP-сервера даёт права администратора всем, кто работает с агентом.
Проверка правил посередине
Способ для систем, которые не выдают ключи на каждого сотрудника. MCP-сервер ходит в систему под служебной учёткой, но перед каждым вызовом отправляет модулю правил три вещи: кто спрашивает, какое действие, над каким объектом. Модуль возвращает решение, и только после разрешения сервер выполняет вызов.
Например, менеджер просит агента удалить сделку. Модель выбрала инструмент «удалить сделку», но это ещё не значит, что удаление произойдёт. До вызова CRM сервер спрашивает модуль правил, может ли этот менеджер удалить именно эту сделку. Если сделка чужая или удаление менеджерам запрещено, вызов блокируется.
Правила описывают по ролям (менеджеры читают сделки), по признакам (сделки своего филиала) или по связям (сотрудник входит в отдел, отдел ведёт клиента, у клиента есть договор). Готовый открытый модуль правил — Open Policy Agent (OPA), проект фонда CNCF. Правила для него пишут на языке Rego, а сервер отправляет ему данные запроса и получает решение. Для правил по связям есть OpenFGA, тоже проект CNCF, построенный по модели Google Zanzibar.
Минус способа: правила дублируют те, что уже настроены в системе. Их нужно держать в согласии, иначе после изменения прав в CRM агент покажет лишнее.
Фильтр на стороне данных
Права проверяет сама база. В PostgreSQL для этого есть защита на уровне строк (Row Level Security): на таблицу вешают политики, которые решают, какие строки видит каждый пользователь. MCP-сервер передаёт базе, кто спрашивает, и база отдаёт только строки этого сотрудника. Подключать сервер нужно под обычной ролью: суперпользователь, роли с атрибутом BYPASSRLS и обычно владелец таблицы эту защиту обходят. В июле 2025 года исследователи General Analysis показали на тестовой базе Supabase, к чему это ведёт: агент работал через MCP-сервер со служебным ключом, который обходит защиту строк, и по команде из тикета поддержки выгрузил таблицу с ключами доступа.
В 1С похожий механизм называется ограничением доступа к данным на уровне записей: в роли задают условие, и платформа проверяет его для каждой записи. Если сервер ходит в 1С под учёткой сотрудника, ограничения срабатывают сами. Например, бухгалтеру филиала роль открывает документы только его организации. Он просит агента показать все счета за октябрь, и агент возвращает только счета филиала, хотя в базе лежат счета всей группы компаний.
В поиске по документам каждому фрагменту ставят метки: отдел, проект, уровень доступа. Проверить права можно по-разному. Можно сначала получить список документов, доступных сотруднику, и искать только по ним, такой вариант описан в документации OpenFGA. Можно искать с фильтром по меткам, это умеют векторные базы вроде Qdrant. В поисковом движке OpenSearch то же самое настраивается в ролях: роль задаёт запрос, который отбирает документы, разрешённые этой роли. Во всех вариантах метки сервер берёт из ключа сотрудника. Если брать их из запроса агента, агент может фильтр не передать. Как готовить документы и метки, мы разбирали в статье про корпоративную базу знаний.