Фаервол против ИИ-агентов: что прятать от хакеров, а что можно держать снаружи
ИИ-агенты ищут дыры во всём, что видно из интернета. Как спрятать CRM и базу за фаервол, работать через VPN-туннель и следить за обновлениями того, что снаружи
Фаервол хорошо защищает от ИИ-агентов хакеров по простой причине: агент может атаковать только то, что отвечает ему из интернета. Всё, что спрятано за фаерволом, для него не существует. То немногое, что всё же открыто наружу, мы обновляем сразу, как выходит исправление. Данные снаружи не храним, а бэкапы делаем и снаружи, и за фаерволом.
Агенты взламывают сайты по $50 за штуку
В октябре исследователь из NorForge наблюдал, как один хакер почти целиком отдал взлом ИИ-агентам. Агенты на платформе Cairn получали цель и задачу и шли к ней шаг за шагом сами. Они попробовали взломать больше 1200 сайтов и взломали больше 100. Токены обошлись примерно в $5000, это около $50 за удачный взлом. Среди пострадавших SharkNinja: у неё взломали отдельный сайт поддержки товаров.
В те же дни вышли исправления PHP2Shell, двух критических уязвимостей в самом PHP. Их нашли с помощью ИИ. Попытку атаки заметили уже 17 октября, за четыре дня до исправления. Дыра сидела в движке PHP, поэтому обновление сайта на WordPress или другой системе от неё не спасало. Что делать владельцу сайта, мы разбирали в статье как проверить свой сайт после PHP2Shell.
Искать дыры стало дёшево, поэтому агенты проверяют подряд все сайты и серверы, до которых могут дотянуться. Размер компании роли не играет.
Почему фаервол защищает от агентов
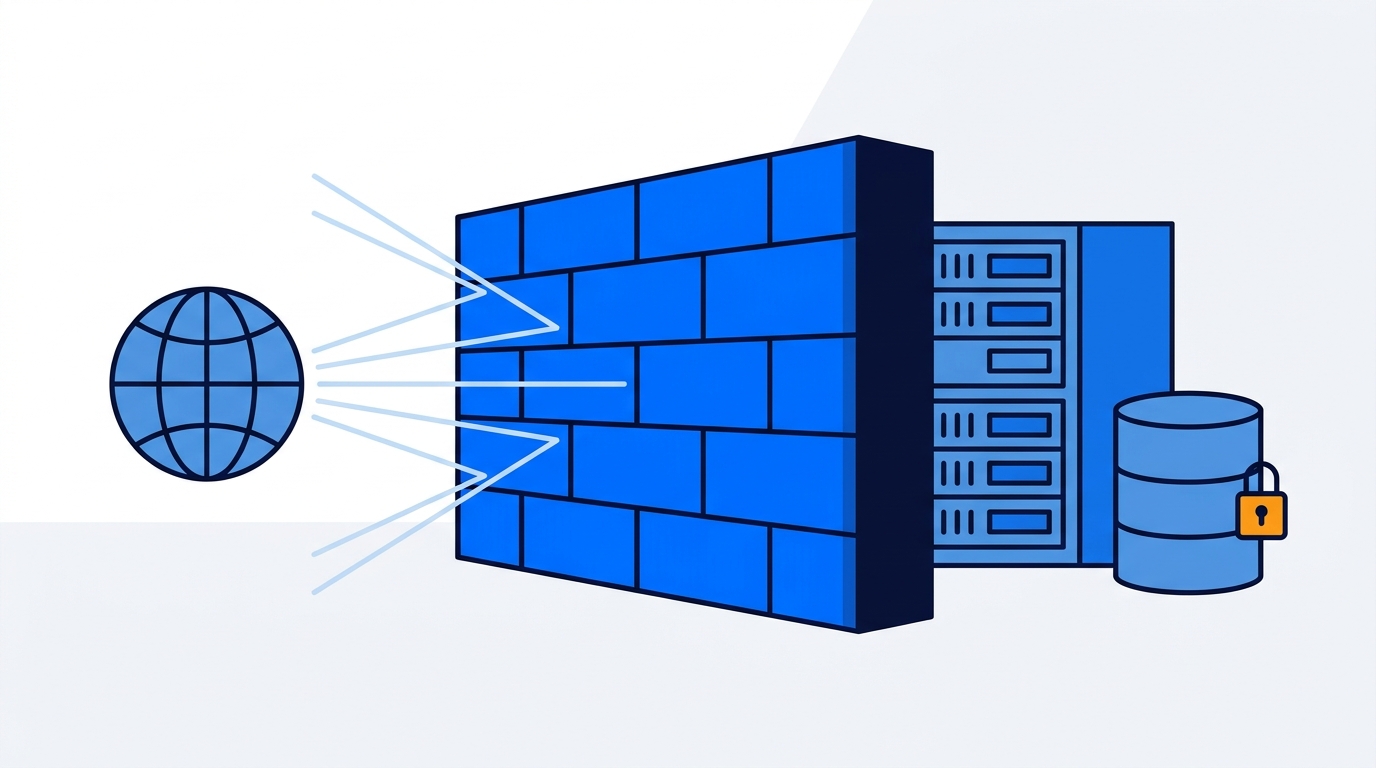
Фаервол стоит на входе в сеть компании и пропускает только разрешённые подключения. Агент атакует то, что отвечает ему из интернета. Если CRM, база данных и сервер с ИИ-агентом стоят за фаерволом и наружу не открыты, агенту нечего перебирать: он их не видит.
Это видно и по реальным атакам. В августе Unit 42, исследовательская команда Palo Alto Networks, разобрала кампанию, в которой агент хакера пытался взломать больше 460 целей. Большинство систем оказались недоступны или просто не ответили. Взломать n8n агент не смог ни у кого: ни у одной цели не было открытых наружу форм.
Мы стараемся строить так в каждом проекте. Системы клиента стоят за фаерволом. Сотрудники и наши сервисы подключаются к ним через VPN-туннель. Наружу выдаём только то, без чего нельзя: сайт, форму заявки, приём уведомлений от платёжного сервиса.
CRM мы рекомендуем вообще не выносить наружу. Если менеджеру нужно открыть её с телефона, телефон подключается через тот же VPN-туннель, что и рабочий компьютер. Агент хакера при этом CRM так и не видит.
Так мы собираем инфраструктуру, когда делаем внедрение ИИ в бизнес: ИИ-агент получает доступ к 1С и CRM изнутри сети, и ни одна из этих систем не появляется в интернете.
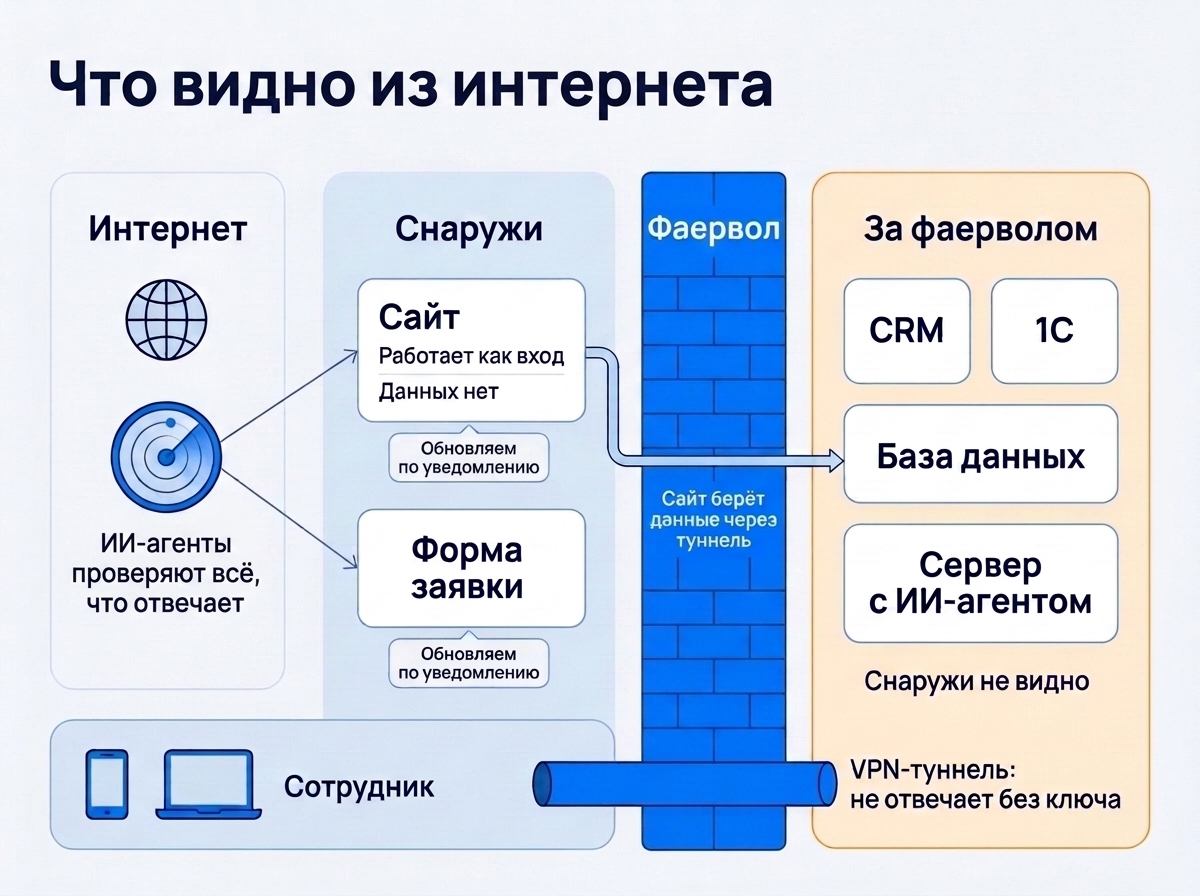
Схема: снаружи фаервола только сайт и форма заявки, CRM, 1С, база и ИИ-агент за фаерволом, сотрудник ходит через VPN-туннель