В PHP нашли уязвимость с помощью ИИ: как проверить свой сайт
Две критические уязвимости PHP нашли с помощью ИИ. Что обновить на сайте сейчас, как мы проверяем код с Claude Code и какие бесплатные сканеры запустить.
21 октября 2026 года вышли срочные обновления PHP: в языке нашли две критические уязвимости, которые позволяют без пароля выполнить чужой код на сервере. Через них исследователи взломали сайты на WordPress и Drupal. Нашли ошибки с помощью ИИ-моделей, и мы считаем, что такими же моделями может воспользоваться и атакующий. Поэтому проверка сайта на уязвимости теперь нужна при каждом изменении кода, раз в год уже мало.
Что нашли в PHP
Уязвимости получили номера CVE-2026-109618 и CVE-2026-109619 (CVE — международный реестр уязвимостей), Wiz назвала их PHP2Shell. Обе оценены в 9,2 балла из 10. Первая срабатывает, когда PHP не хватает памяти. Вторая связана с данными, которые остаются в памяти после одного запроса и попадают в следующий. В обоих случаях атакующий получает возможность выполнить код с правами веб-сервера.
Ошибкам больше десяти лет: затронуты версии вплоть до PHP 5.4. Исправления вышли для веток 8.2, 8.3, 8.4 и 8.5.
| Ветка PHP | Безопасная версия |
|---|---|
| 8.5 | 8.5.12 и новее |
| 8.4 | 8.4.27 и новее |
| 8.3 | 8.3.36 и новее |
| 8.2 | 8.2.35 и новее |
| 8.1 и старше | обычных обновлений нет, только ограниченные исправления в исходниках; надёжнее перейти на 8.2 и новее |
Атаки начались сразу. По словам главы Cloudflare, попытки эксплуатации пошли десятками тысяч в первые 45 минут после публикации и выросли до миллионов к вечеру того же дня.
Как исследователи нашли ошибку с помощью ИИ
Первую уязвимость 1 августа нашла компания Calif с помощью модели OpenAI GPT-5.6 Sol. 19 августа уязвимость нашла и команда Wiz: исследователи работали с Gemini 4 Argon, GPT-5.6 Sol и собственным инструментом Wiz Atlas. Через день Wiz подтвердила взлом Drupal, ещё через день WordPress, а 24 августа передала отчёт команде PHP. По словам сооснователя OpenAI Грега Брокмана, ошибка пролежала в PHP 14 лет.
Модель не нашла ошибку сама по себе: её вели исследователи. ИИ разбирал, почему попытка не сработала, и пробовал другой вариант. В Wiz пишут, что один исследователь с такими инструментами сделал за неделю то, на что раньше команде нужны были месяцы. Ошибки в коде вашего сайта тоже будут находить быстрее, и не только те, кто о них сообщит.
Что сделать с сайтом сейчас
- Узнать версию PHP. Она есть в панели хостинга или у разработчика. Если версия ниже указанной в таблице, сайт уязвим.
- Обновить PHP. Это единственное полное исправление. Обновление ставится вне плана, не дожидаясь следующего релиза сайта.
- Если обновить сразу нельзя, попросить разработчика временно отключить в настройках PHP отслеживание прогресса загрузки файлов (session.upload_progress.enabled=0) и ограничить размер запросов. Это снижает риск, но не закрывает уязвимость.
- Проверить журналы сервера. Признаки атаки: много ошибок 500 подряд, ошибки нехватки памяти после загрузки файлов, слишком длинные куки сессии. Пустой журнал не доказывает, что атаки не было.
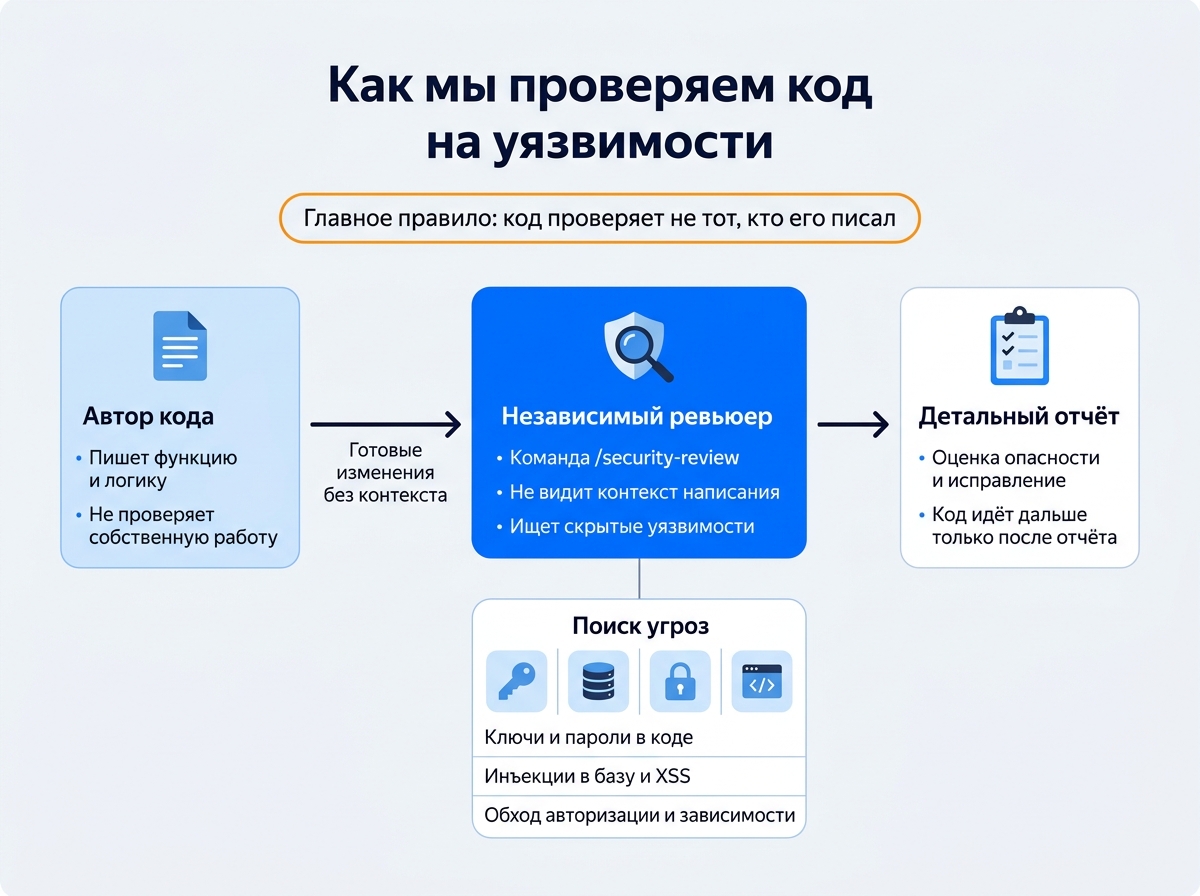
Если сайт делал подрядчик, спросите его не только про версию PHP, но и про то, как он проверяет код на уязвимости. Мы делаем такую проверку в рамках услуг по внедрению ИИ, ниже расскажем, как она устроена.